

חברת האבטחה S21sec פרסמה את דוח התוכנות הזדוניות השני שלה בסמארטפונים. המסקנה העיקרית שלו ברורה: משתמשים עדיין לא מודעים לחלוטין לכך שאנחנו כבר לא נושאים "טלפון", אלא מחשב נייד החשוף לאותם איומים כמו מחשב אישי. בנוגע לפלטפורמות, מפתיע שלמרות של-iOS יש יותר פגיעויות מתועדות בתקופות מסוימות, תוקפים מתמקדים ביצירת תוכנות זדוניות עבור אנדרואיד עקב קנה המידה ומודל ההפצה.
הדו"ח מתחיל ממציאות שאין להכחישה: מספר הסמארטפונים גדל ללא מעצורים . וההתרחבות הזו מושכת אליה את אלו שבעבר תכננו וירוסים, סוסים טרויאניים, תולעים, בוטנטים ותוכנות זדוניות אחרות עבור מחשבים. כיום, יצירת תוכנות זדוניות ניידות יכולה להביא את אותו כסף ופרסום כמו תקיפת מחשבים אישיים, עם יתרון נוסף אחד: הטלפון הוא נקודת הקשר המרכזית לזהות, כספים, חיים חברתיים ועבודה.
עם זאת, אנחנו, המשתמשים, עדיין חושבים שיש לנו טלפון, כשלמעשה אנו נושאים מחשב מיניאטורי שגם מבצע שיחות. עבור S21sec, הגורם האנושי נותר החוליה החלשה ביותר בשרשרת האבטחה: נוחות גוברת לעתים קרובות על שיטות עבודה מומלצות , ושם משגשגת הונאה.
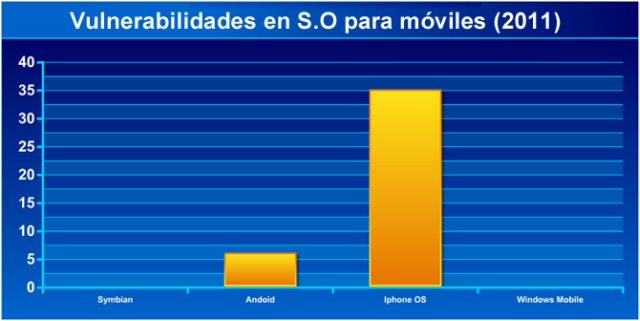
הדו"ח מפריך מיתוסים מסוימים לפי פלטפורמה. iOS אינו מטבעו מאובטח יותר מאנדרואיד . למעשה, במהלך אחת התקופות שנותחו, התגלו 35 פגיעויות חמורות ב-iOS לעומת 6 בלבד באנדרואיד . פגמים אלה עלולים לאפשר לפושעים לנצל את הפגיעות כדי ליצור תוכנות זדוניות עבור מכשירי אייפון או אייפד. עם זאת , המציאות התפעולית מראה שיש הרבה יותר תוכנות זדוניות עבור אנדרואיד מאשר עבור iOS.
ישנן מספר סיבות. אפילו עם ליבה חזקה מאוד, אנדרואיד מושכת אליה יותר התקפות משום שהיא פופולרית יותר , בדיוק כמו בעידן Windows לעומת Mac: זה לא בגלל שמחשבי Mac היו חסינים, אלא שתקיפת Windows הייתה רווחית יותר בשל הנפח העצום. סיבה נוספת היא האופי הפתוח של אנדרואיד : ניתן לרוט אותה, מאפשרת התקנת אפליקציות מחוץ לחנות Google Play, וקיימות חנויות אפליקציות חלופיות . אפילו כאן, S21sec מטיל ספק האם חנות האפליקציות מאובטחת יותר באופן אוטומטי: אבטחה באמצעות ערפול מקשה על לדעת איזו תוכנה זדונית מיועדת ל-iOS ואיזו בסופו של דבר חומקת לחנות שלה.
כל הפרטים של דוח S21sec.
היקף האיומים בנייד

- תוכנה זדונית דומיננטית: ה טרויאנים הם מרכזים את הרוב המכריע של תוכנות זדוניות למובייל (יותר מ-95%).
- בנקאות והונאהכמעט כל התקפות הבנקאות הסלולרית מכוונות נגד מכשירי Android, מועדפים בזכות נתח השוק שלהם והאפשרות של טעינה בצד.
- הונאות ופישינגקמפיינים של פישינג, סמישינג והונאות ברשתות חברתיות מחפשות אישורים ונתונים.
- דליפות ויום אפספערים לפי כוח גס, גורמים פנימיים או פגיעויות של יום אפס נוצל לפני תיקון; כלים עבור לדעת אם הטלפון שלך נפרץ עזרה בגילוי.
- האינטרנט של הדברים ומשטח התקפה: יד טלפון התזמורת ארנקים, בית מחובר ועבודה, מה שמגדיל את הסיכון.
iOS לעומת אנדרואיד: אבטחה מנקודת מבט ותפעול

iOS (מערכת אקולוגית מבוקרת) : חנות האפליקציות עם בדיקה קפדנית , הצפנה כברירת מחדל , ארגז חול , חתימת קוד ותכונות כמו Secure Enclave, Face ID ו-Touch ID . הרשאות מפורטות והפצה מהירה ובו זמנית של עדכונים למכשירים תואמים. בתמורה, למשתמש יש פחות אפשרויות התאמה אישית , ופריסת תוכנות אנטי-וירוס מסורתיות קשה עקב מגבלות פלטפורמה.
אנדרואיד (פתיחות וגיוון) : פלטפורמת קוד פתוח עם מערכת אקולוגית רחבה של יצרנים. אבטחה רב-שכבתית: Google Play Protect מנתח אפליקציות, הרשאות מפורטות, הצפנה מלאה , ביומטריה ושיפורי עדכוני רכיבים באמצעות יוזמות כמו Project Mainline . בתחום המקצועי, יש את Android Enterprise (פרופילי עבודה, מצב מנוהל במלואו) וטכנולוגיות כמו Samsung Knox . החיסרון הוא פיצול : תיקונים תלויים ביצרנים ובספקים, וטעינה צדדית מגדילה את הסיכון אם לא מנוהלת כראוי.
בשתי המערכות, החלטות המשתמש וה-IT הן קריטיות: הפעלת עדכונים , סקירת הרשאות , בחירת מכשירים עם תמיכה טובה והימנעות ממקורות לא ידועים מפחיתים באופן דרסטי את החשיפה.
ניהול פגיעויות, ימים אפס ושוק הניצול לרעה
שוק הפגיעויות מראה כי פרצות ב-iOS וב-Android יכולות להשיג מחירים דומים , מה שמראה ששתי הפלטפורמות הן מטרות ריאליות . קמפיינים מתקדמים, כמו אלו הקשורים לתוכנות ריגול מסחריות (למשל, פגסוס), או מקרים שנחקרו כמו טריאנגולציה, הראו כי בהינתן שרשרת של פרצות יום אפס , ניתן לפגוע באייפון ללא התערבות המשתמש. אטימות המערכת האקולוגית יכולה להפריע לזיהוי משתמשים, בעוד שב-Android, קיומם של פתרונות טלמטריה אבטחתית ו-MDM/EDR יכול לספק נראות רבה יותר בסביבות ארגוניות.
גם אפל וגם גוגל מפעילות תוכניות תגמול ומגיבות באמצעות תיקונים , אך זמן החשיפה תלוי במהירות האימוץ : ב-iOS זה בדרך כלל אחיד; באנדרואיד, זה עדיף עבור דגמים עם התחייבות תמיכה ואלו ברשימת Android Enterprise Recommended . למרות שבקרות החנות השתפרו, אפליקציות הונאה זוהו באופן ספורדי בשני השווקים, מה שמחזק את הצורך בזהירות.
שיטות עבודה מומלצות למשתמשים ולחברות
- השתמשו רק בחנויות רשמיות ומשבית התקנות ממקורות לא ידועים.
- בדיקת אפליקציותביקורות, הרשאות, מפתח והתנהגות.
- עדכון המערכת והאפליקציות ברגע שתיקוני אבטחה יהיו זמינים.
- לחדש את המכשיר כשנגמר לך התמיכה ותבצע משימה ראשונה גיבוי מלא.
- הפעל מחיקה מרחוק ומיקום במקרה של אובדן או גניבה.
- אל תתחמקו ממדיניות החברההגנות MDM קיימות מסיבה מסוימת.
- סיסמאות חזקות ומנהל סיסמאות; הימנע משימוש חוזר בהם.
- אימות רב-גורמי מתי שניתן.
- עדיפות לבטיחות על פני נוחותפחות חיכוך, יותר סיכון.
- הערכת פתרונות VPN ואבטחה בעל מוניטין, במיוחד באנדרואיד, לסריקת אפליקציות, אנטי-פישינג והגנה מפני Wi-Fi.
סביבות ארגוניות ו-MDM
ב-iOS, Apple Business Manager וניטור מכשירים מאפשרים הרשמה ללא מגע, מזהי Apple ID מנוהלים , בקרת פרופילים ומחזור עדכון מיושר . ב-Android, Android Enterprise מציע פרופיל עבודה , מצב מנוהל במלואו , הרשמה ללא מגע/Knox Mobile וקטלוג של מכשירים מומלצים . בשני המקרים, מדיניות MDM מאפשרות הצפנה , סיסמאות, מכולות ארגוניות , בקרת אפליקציות ומחיקה סלקטיבית - תכונות חיוניות במודלים של BYOD/BYOP.
יתרונות ומגבלות של כל פלטפורמה
אנדרואיד - יתרונות: ניתן להגדרה גבוהה עם בקרות פרטיות מכווננות; מערכת אקולוגית רחבה עם יותר אפשרויות ותמחור . חסרונות: פיצול וסיכון אם טעינה צדדית מופעלת . הצעה: אידיאלי אם אתם מרגישים בנוח לכוונן את האבטחה ובוחרים בדגמים עם תמיכה מובטחת.
iOS - יתרונות: עקביות, אמינות ותיקונים מהירים; אבטחה חזקה ישירה מהקופסה. חסרונות: לא חסין , מסתמך על החלטות ספקים, ויש לו פחות התאמה אישית . הצעה: אפשרות פשוטה לאבטחה מוצקה ללא יותר מדי תצורה.
הדיון אינו על חסינות, אלא על ניהול סיכונים : בחירת המכשיר הנכון, יישום שיטות עבודה מומלצות ומינוף כלי הפלטפורמה עושים את כל ההבדל. בפועל, iOS ואנדרואיד יכולים להיות מאובטחים מאוד כאשר משתמשים בהם ומנהלים אותם נכון.
